
Kartu Kredit Dibobol Tanpa OTP, Kenali Modus dan Risikonya
- Rita Puspita Sari
- •
- 12 jam yang lalu
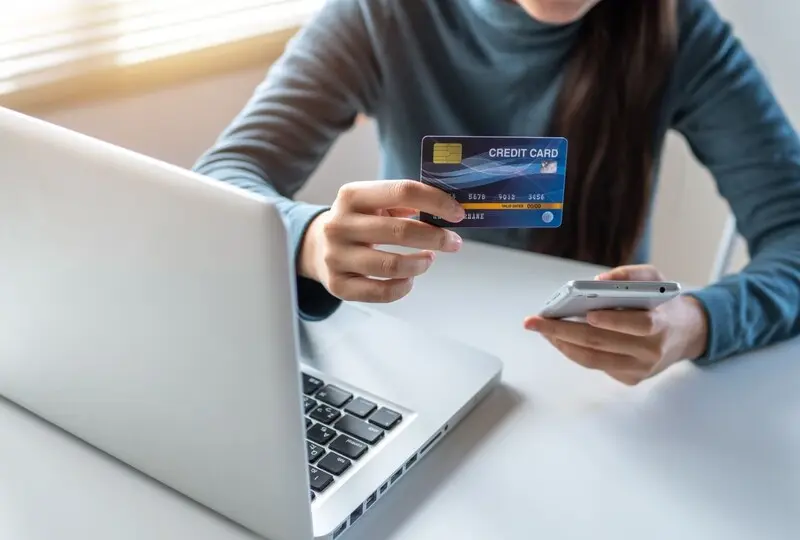
Ilustrasi Penipuan Kartu Kredit
Kasus pembobolan kartu kredit dengan modus transaksi digital semakin meresahkan masyarakat. Sejumlah korban melaporkan adanya transaksi mencurigakan yang tidak pernah mereka lakukan, bahkan tanpa menerima kode One Time Password (OTP) sebagai lapisan keamanan. Salah satu modus yang menjadi perhatian adalah transaksi dengan keterangan 'DANA QR' yang muncul dalam tagihan kartu kredit, meskipun pemiliknya mengaku tidak pernah menghubungkan kartu tersebut dengan aplikasi dompet digital DANA.
Fenomena ini menimbulkan kekhawatiran karena transaksi ilegal tersebut dapat berlangsung tanpa sepengetahuan pemilik kartu. Padahal, OTP selama ini dikenal sebagai salah satu mekanisme verifikasi untuk melindungi transaksi keuangan digital dari penyalahgunaan oleh pihak yang tidak bertanggung jawab.
Dalam sejumlah laporan, korban baru menyadari adanya aktivitas mencurigakan ketika memeriksa tagihan kartu kredit mereka. Transaksi yang tidak dikenali tersebut tercatat sebagai pembayaran melalui DANA QR. Kondisi ini membuat korban bertanya-tanya bagaimana pelaku dapat menggunakan kartu kredit mereka tanpa harus mengakses akun dompet digital pribadi maupun memperoleh kode OTP.
Pakar keamanan siber Alfons Tanujaya menjelaskan bahwa salah satu skenario yang paling masuk akal adalah pelaku telah memperoleh informasi lengkap kartu kredit korban. Data tersebut meliputi nomor kartu kredit, tanggal kedaluwarsa, kode Card Verification Value (CVV), serta nama pemilik kartu.
Dengan mengantongi informasi tersebut, pelaku berpotensi melakukan transaksi menggunakan kartu kredit korban melalui layanan pembayaran digital tanpa harus mengambil alih akun pribadi korban.
Modus Pembobolan Kartu Kredit Lewat DANA QR
Menurut Alfons, pelaku biasanya memulai aksinya dengan memastikan bahwa kartu kredit yang menjadi sasaran masih aktif dan dapat digunakan untuk bertransaksi. Salah satu cara yang diduga dilakukan adalah mengirimkan percobaan transaksi senilai Rp0 secara berulang kali.
Langkah ini bertujuan untuk menguji validitas informasi kartu kredit yang telah diperoleh pelaku. Apabila kartu dinyatakan aktif dan dapat digunakan, pelaku kemudian melanjutkan aksinya dengan menghubungkan kartu tersebut ke akun DANA milik mereka sendiri.
Setelah kartu berhasil ditautkan, pelaku dapat memanfaatkannya untuk melakukan pembayaran melalui kode QRIS pada merchant tertentu. Merchant yang menjadi sasaran umumnya memiliki mekanisme transaksi yang memungkinkan dana lebih mudah dialihkan atau dicairkan, seperti layanan pengisian aset kripto maupun transaksi belanja di platform e-commerce.
"Kartu ditautkan ke akun DANA milik pelaku sendiri. Kartu dipakai membayar QRIS merchant yang nilainya mudah dicairkan, seperti top-up aset kripto atau belanja di e-commerce," ujar Alfons dalam keterangan resminya, dikutip dari CNBC Indonesia Rabu (23/9/2026).
Modus ini menunjukkan bahwa pelaku tidak selalu perlu meretas akun dompet digital milik korban untuk menyalahgunakan kartu kredit. Selama memiliki data kartu yang valid dan dapat melewati mekanisme pemeriksaan sistem pembayaran, pelaku berpotensi melakukan transaksi menggunakan akun digital mereka sendiri.
Dengan demikian, korban bisa saja tidak menyadari bahwa informasi kartu kreditnya telah dicuri hingga menerima notifikasi transaksi atau menemukan tagihan yang tidak pernah dilakukan.
Mengapa Transaksi Kartu Kredit Bisa Tanpa OTP?
Salah satu hal yang paling mengkhawatirkan dari modus ini adalah transaksi dapat berlangsung tanpa adanya kode OTP yang dikirimkan ke ponsel pemilik kartu kredit.
Alfons menjelaskan bahwa OTP tidak selalu diwajibkan untuk setiap transaksi kartu kredit. Pengiriman kode verifikasi tersebut bergantung pada kebijakan dan mekanisme sistem manajemen risiko atau risk management system yang diterapkan oleh bank penerbit kartu.
Sistem tersebut dirancang untuk menganalisis tingkat risiko setiap transaksi berdasarkan sejumlah parameter. Apabila suatu transaksi dinilai memiliki risiko rendah atau dianggap aman, sistem dapat menyetujui pembayaran tanpa meminta verifikasi tambahan melalui OTP.
Namun, mekanisme tersebut berpotensi menjadi celah apabila sistem gagal mengidentifikasi aktivitas yang sebenarnya mencurigakan. Akibatnya, transaksi yang dilakukan oleh pihak tidak berwenang dapat lolos dari pemeriksaan keamanan.
"Artinya, transaksi yang lolos tanpa OTP adalah transaksi yang oleh sistem risiko bank dinilai 'aman', dan penilaian itu keliru. Tanggung jawabnya bersama: sistem risiko bank penerbit dan kontrol di aplikasi pembayaran sama-sama meloloskan," jelas Alfons.
Kondisi ini memperlihatkan bahwa OTP bukan satu-satunya faktor penentu keamanan transaksi digital. Sistem pemantauan aktivitas, analisis perilaku transaksi, serta mekanisme verifikasi tambahan juga memiliki peran penting dalam mencegah penyalahgunaan kartu kredit.
Oleh karena itu, bank penerbit dan penyedia layanan pembayaran perlu memastikan bahwa sistem keamanan mereka mampu mendeteksi pola transaksi tidak wajar, termasuk transaksi yang dilakukan menggunakan data kartu kredit hasil pencurian.
Empat Kemungkinan Sumber Kebocoran Data Kartu Kredit
Terkait asal-usul data kartu kredit yang digunakan pelaku, Alfons mengidentifikasi sejumlah kemungkinan sumber kebocoran. Informasi sensitif tersebut dapat dicuri melalui perangkat korban, situs web berbahaya, penipuan digital, hingga kebocoran pada pihak ketiga yang terlibat dalam pemrosesan pembayaran.
Berikut empat metode yang berpotensi dimanfaatkan pelaku untuk memperoleh data kartu kredit.
-
Malware Infostealer
Infostealer merupakan jenis malware yang dirancang khusus untuk mencuri informasi sensitif dari perangkat korban. Malware ini dapat menyusup melalui aplikasi berbahaya, lampiran email, unduhan ilegal, maupun tautan yang telah dimanipulasi.Setelah berhasil menginfeksi perangkat, infostealer dapat mengumpulkan berbagai informasi, mulai dari data kartu kredit yang tersimpan dalam fitur autofill browser, kata sandi, hingga session cookie yang dapat digunakan untuk mengakses layanan digital tertentu.
Apabila data kartu kredit tersimpan di perangkat yang terinfeksi, informasi tersebut berpotensi dicuri dan dimanfaatkan untuk melakukan transaksi tanpa sepengetahuan pemiliknya.
-
Web Skimming
Web skimming merupakan teknik pencurian data dengan menyisipkan skrip berbahaya pada situs web tertentu. Skrip tersebut dirancang untuk merekam informasi sensitif yang dimasukkan pengguna ke dalam formulir pembayaran, termasuk nomor kartu kredit, tanggal kedaluwarsa, dan kode CVV.Serangan ini dapat menyasar situs e-commerce atau halaman pembayaran yang telah disusupi. Pengguna mungkin tidak menyadari bahwa informasi yang mereka masukkan sedang disalin dan dikirimkan kepada pelaku.
-
Phishing
Phishing merupakan metode penipuan digital yang memanfaatkan manipulasi psikologis untuk mengelabui korban agar menyerahkan informasi pribadi. Pelaku biasanya membuat situs palsu yang menyerupai halaman resmi bank, layanan pengiriman barang, atau platform promosi.Korban kemudian diarahkan untuk memasukkan informasi kartu kredit dengan alasan verifikasi akun, klaim hadiah, pembaruan data, atau penyelesaian transaksi. Ketika korban memasukkan data pada situs tersebut, informasi sensitif dapat langsung jatuh ke tangan pelaku dan digunakan untuk melakukan transaksi ilegal.
-
Kebocoran Data Pihak Ketiga
Selain melalui perangkat dan aktivitas digital korban, pencurian data kartu kredit juga berpotensi terjadi akibat kebocoran pada pihak ketiga yang terlibat dalam rantai pemrosesan pembayaran atau payment processor.Pihak ketiga tersebut dapat mencakup penyedia layanan pembayaran maupun perusahaan lain yang menangani pemrosesan transaksi. Apabila sistem mereka mengalami insiden keamanan, data yang dikelola berpotensi terekspos dan disalahgunakan.
Meski demikian, Alfons menilai kemungkinan kebocoran dari pihak ketiga masih memerlukan bukti lebih lanjut untuk dapat dipastikan sebagai sumber pencurian data dalam kasus-kasus tersebut.
Perlunya Penguatan Keamanan Transaksi Digital
Alfons menyoroti bahwa korban yang melaporkan transaksi mencurigakan berasal dari berbagai bank. Kondisi ini membuat sumber kebocoran data kemungkinan tidak terbatas pada sistem satu bank tertentu.
"Ini mungkin terjadi, tetapi paling butuh bukti. Korban tersebar lintas bank. Karena itu, sumber kebocoran kemungkinan besar berada di luar sistem satu bank tertentu," pungkas Alfons.
Kasus transaksi kartu kredit misterius melalui DANA QR menjadi pengingat bahwa keamanan transaksi digital tidak hanya bergantung pada pengguna, tetapi juga pada sistem yang diterapkan oleh bank, penyedia dompet digital, dan jaringan pembayaran.
Masyarakat diimbau untuk tidak sembarangan membagikan informasi kartu kredit, menghindari tautan mencurigakan, serta memastikan perangkat yang digunakan terlindungi dari malware. Pengguna juga sebaiknya mengaktifkan notifikasi transaksi agar dapat segera mengetahui aktivitas keuangan yang tidak dikenali.
Jika menemukan transaksi yang tidak pernah dilakukan, pemilik kartu perlu segera menghubungi bank penerbit untuk melaporkan kejadian tersebut, meminta pemblokiran kartu apabila diperlukan, serta mengajukan penelusuran dan sanggahan atas transaksi terkait.
Dengan pengawasan yang lebih ketat dan koordinasi antarpihak, potensi penyalahgunaan data kartu kredit dapat ditekan, sekaligus meningkatkan perlindungan masyarakat dalam menggunakan layanan keuangan digital.